מצמצמים חשיפה מראש
מזהים חולשות והגדרות מסוכנות ומתעדפים את מה שדורש טיפול.
מגנים על המחשבים והשרתים, מזהים פעילות חשודה ומרכזים את האבטחה במקום אחד. מעטפת מודולרית שגדלה עם צורכי העסק — מהגנת תחנות קצה ועד חקירה ותגובה מתקדמות.
היכולות והחיישנים זמינים בהתאם לחבילה, לרישוי ולסביבת העבודה.
המחשת שכבות ההגנה · ההרכב מותאם לכל ארגון
מחשב במשרד, שרת עסקי, עובד מרחוק או שירות בענן — לכל אחד מהם יש תפקיד בעסק, וכל אחד עשוי להפוך לנקודת כניסה לתקיפה.
GravityZone מחברת בין יכולות מניעה, ניתוח ותגובה. במקום להסתכל על כל התראה בנפרד, אפשר לבנות תמונה רחבה יותר של מה שקורה בארגון, בהתאם לשכבות שהופעלו.
מזהים חולשות והגדרות מסוכנות ומתעדפים את מה שדורש טיפול.
משלבים למידת מכונה וניתוח תהליכים לזיהוי פעילות מזיקה.
מרחיבים ל־EDR או XDR כשנדרשות חקירה ותגובה עם הקשר רחב יותר.
יכולות ההגנה של GravityZone Business Security מסייעות לצמצם איומים על המחשבים והשרתים — מתוך מדיניות אבטחה מרכזית.
שילוב של מנגנוני מניעה, למידת מכונה וניתוח התנהגותי לזיהוי וחסימה של פעילות זדונית.
זיהוי פעילות הצפנה חשודה, עצירת תהליכים מזיקים ויכולות שחזור ייעודיות בתצורות נתמכות.
זיהוי וחסימה של ניסיונות תקיפה ברמת נקודת הקצה, כגון ניצול חולשות וניסיונות גישה זדוניים.
איתור פגיעויות והגדרות שגויות, כדי למקד את הטיפול בנקודות שעלולות לחשוף את הארגון.
היקף התמיכה משתנה לפי המהדורה ומערכת ההפעלה. יכולות חקירה, בידוד תחנות וחיישני XDR מוצגות בהמשך כהרחבות תלויות רישוי.
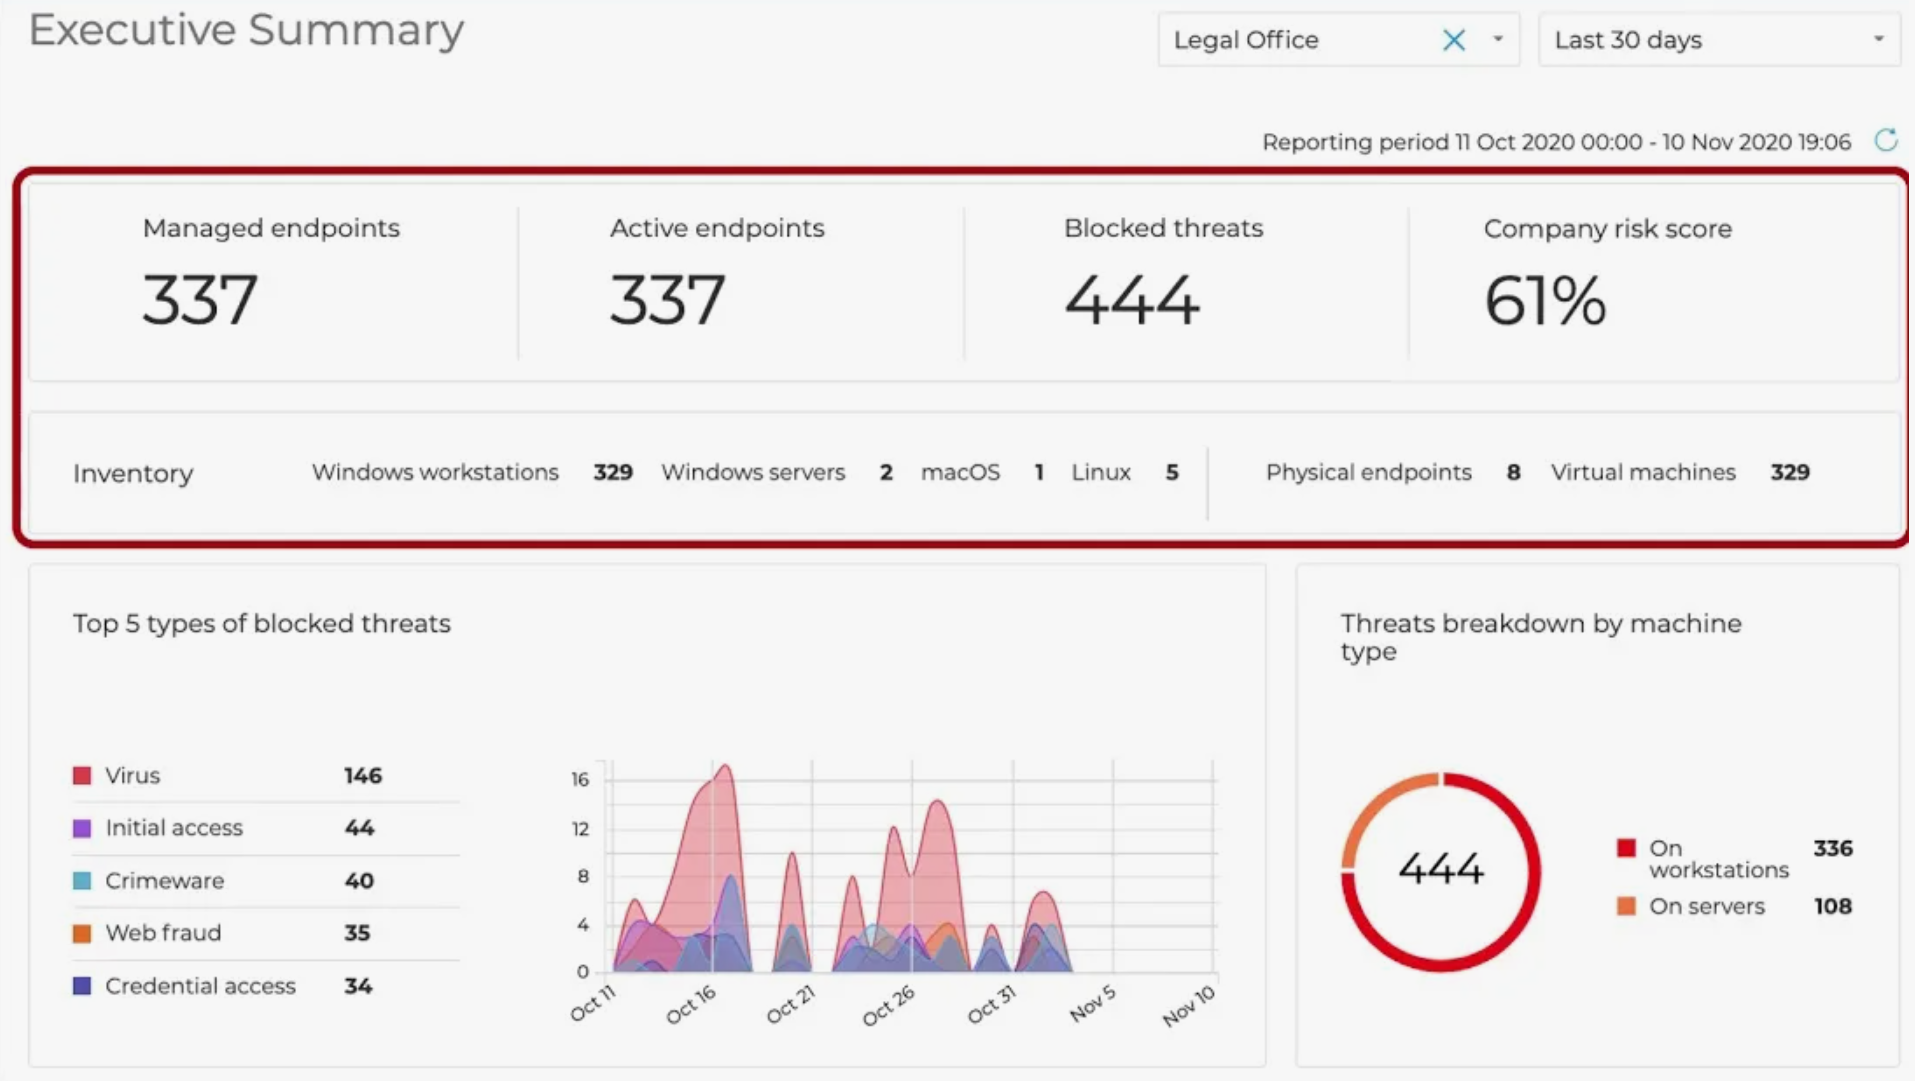
צילום מסך מתוך מסמך המוצר. הנתונים להמחשה; הממשק עשוי להשתנות לפי גרסה ורישוי.
קונסולת הניהול בענן מרכזת את מצב התחנות, מדיניות ההגנה וההתראות — ללא צורך בשרת ניהול ייעודי בתצורת הענן.
גם הגישה לניהול חשובה: מגדירים הרשאות ואימות דו־שלבי למשתמשי הקונסולה.
בחרו שכבה כדי להכיר את ההבדל בין חקירת תחנות קצה לבין תמונת אבטחה רחבה של הארגון.
GravityZone EDR מנתחת פעילות בנקודות הקצה ומקשרת אירועים לתקרית. צוות ה־IT יכול לראות את רצף הפעולות, להבין את ההשפעה ולבחור תגובה מתאימה.
המחשה רעיונית של התהליך, לא צילום מסך או אירוע אמיתי.
הרחבת החקירה מעבר לתחנות הקצה: שילוב מידע מזהויות, רשת, ענן ויישומי עבודה מאפשר לזהות קשרים בין פעולות שנראות מנותקות זו מזו.
פריסת חיישנים לדוגמה · לפי הסביבה והרישוי שנבחרו
פרטים טכניים: חיישני GravityZone — תיעוד Bitdefender.
ליכולות EDR ו־XDR נדרשת חבילה מתאימה. זמינות HyperDetect ו־Cloud Sandboxing תלויה אף היא במהדורה וברישוי.
מנגנוני ההגנה מנתחים התנהגות חריגה כדי לזהות ניסיונות הצפנה זדוניים ולעצור תהליכים מזיקים. יכולות Ransomware Mitigation נועדו לסייע בשחזור קבצים שנפגעו, בתנאים ובמערכות הנתמכים.
כך משלבים מניעה עם יכולת התמודדות גם כאשר מופיעה וריאציה חדשה של איום מוכר.
המחשה של תהליך ההגנה
מודולים משלימים מאפשרים לתת מענה לעדכוני תוכנה, להצפנת מידע ולמכשירים שיוצאים מהמשרד.
איתור עדכונים חסרים ופריסתם בצורה מרוכזת. מידע על חולשות ועדכונים מסייע לתעדף תיקונים ולשלוט בתהליך ההפצה.
ניהול מרכזי של הצפנת הדיסק באמצעות BitLocker ב־Windows ו־FileVault ב־macOS, בהתאם לתמיכה ולתצורה.
הגנה מפני איומים במכשירים ניידים, לרבות פישינג ופעילות רשת מסוכנת, ובדיקת מצב המכשיר לפי יכולות המודול.
המודולים אינם כלולים בהכרח בכל חבילה. ההתאמה מתבצעת לפי רישוי, מערכות הפעלה ומכשירים נתמכים.
ממידע מפוזר לזיהוי ממוקד יותר
מודלים של למידת מכונה וניתוח התנהגותי מסייעים לזהות דפוסים חשודים, מעבר לחתימות של נוזקות מוכרות.
גם כשכלי AI משמשים ליצירת קוד זדוני או לשיפור ניסיונות הונאה, בחינת הפעולות בפועל מסייעת לזהות פעילות מסוכנת. זאת כחלק ממערך הגנה רחב — לא כהבטחה לזהות כל איום.
ממפים את מה שצריך להגן עליו, בוחרים את רמת הניטור ומתאימים את שכבות ההגנה.
מספר התחנות והשרתים, מערכות ההפעלה, מכשירים ניידים ושירותי ענן פעילים.
הגנת תחנות קצה, חקירת EDR, חיישני XDR או צורך בשירות MDR מנוהל — בהתאם לצוות ולדרישות.
עדכונים, הצפנה, הרשאות, אימות דו־שלבי ומדיניות תגובה לאירועים. הרכיבים והרישוי מפורטים בהצעה.
Business Security מתמקדת בהגנת תחנות קצה ושרתים. EDR מוסיפה יכולות זיהוי, חקירה ותגובה בנקודות הקצה. XDR מרחיבה את ההקשר באמצעות חיישנים נוספים, כגון זהויות, רשת ושירותי ענן. ההרכב המדויק נקבע לפי החבילה והרישוי.
לא. העמוד מציג את הפלטפורמה ואת האפשרויות להרחיב אותה. EDR, XDR, ניהול עדכונים, הצפנת דיסק ואבטחת מובייל עשויים לדרוש רישוי נפרד או מהדורה מתאימה. בהצעה יפורטו הרכיבים הכלולים.
בתצורת הניהול בענן אין צורך בשרת ניהול ייעודי. רכיבים אחרים, כמו חיישני רשת או סוכנים על תחנות הקצה, נפרסים בהתאם לפתרון שנבחר.
לא. מנגנוני ההגנה והשחזור נועדו לצמצם פגיעה, אך שחזור אינו מובטח בכל אירוע. גיבוי עצמאי ובדיקות שחזור נשארים חלק חשוב מתוכנית ההמשכיות העסקית.
מתחילים במיפוי מערכות ההפעלה, התחנות, השרתים ושירותי הענן. לאחר מכן בודקים תמיכה, דרישות פריסה ורישוי לכל יכולת. בשיחת ההדגמה אפשר לבחון את התרחישים הרלוונטיים לעסק.
בהדגמה אישית נכיר את סביבת העבודה, נעבור על יכולות הניהול וההגנה ונבין אילו שכבות מתאימות לכם.
בחרו מועד נוח לשיחה, או פנו אלינו ישירות.
לתיאום הדגמה אישית בחירת המועד מתבצעת ביומן התיאום.