כופרה שמנסה לפגוע גם בעותקים
נעילה יכולה למנוע פגיעה בגרסאות המוגנות, גם כשמנסים לשנות או למחוק אותן.
יצרתם עותק למקרה שמשהו ישתבש.
Object Lock עוזר לשמור עליו מפני שינוי ומחיקה, למשך התקופה שהגדרתם — כדי שתוכלו לחזור למידע כשצריך.
עותק גיבוי הוא חלק מתוכנית ההתאוששות שלכם. כשאפשר למחוק גם אותו, הדרך חזרה עלולה להסתבך. נעילת העותק מצמצמת את הסיכון הזה.
נעילה יכולה למנוע פגיעה בגרסאות המוגנות, גם כשמנסים לשנות או למחוק אותן.
מחיקה שגויה או פעולת ניקוי לא אמורות להעלים עותק שנמצא תחת נעילה תקפה.
ההגנה תלויה גם במצב הנעילה ובהפרדת הרשאות. לכן מגדירים את שניהם יחד.
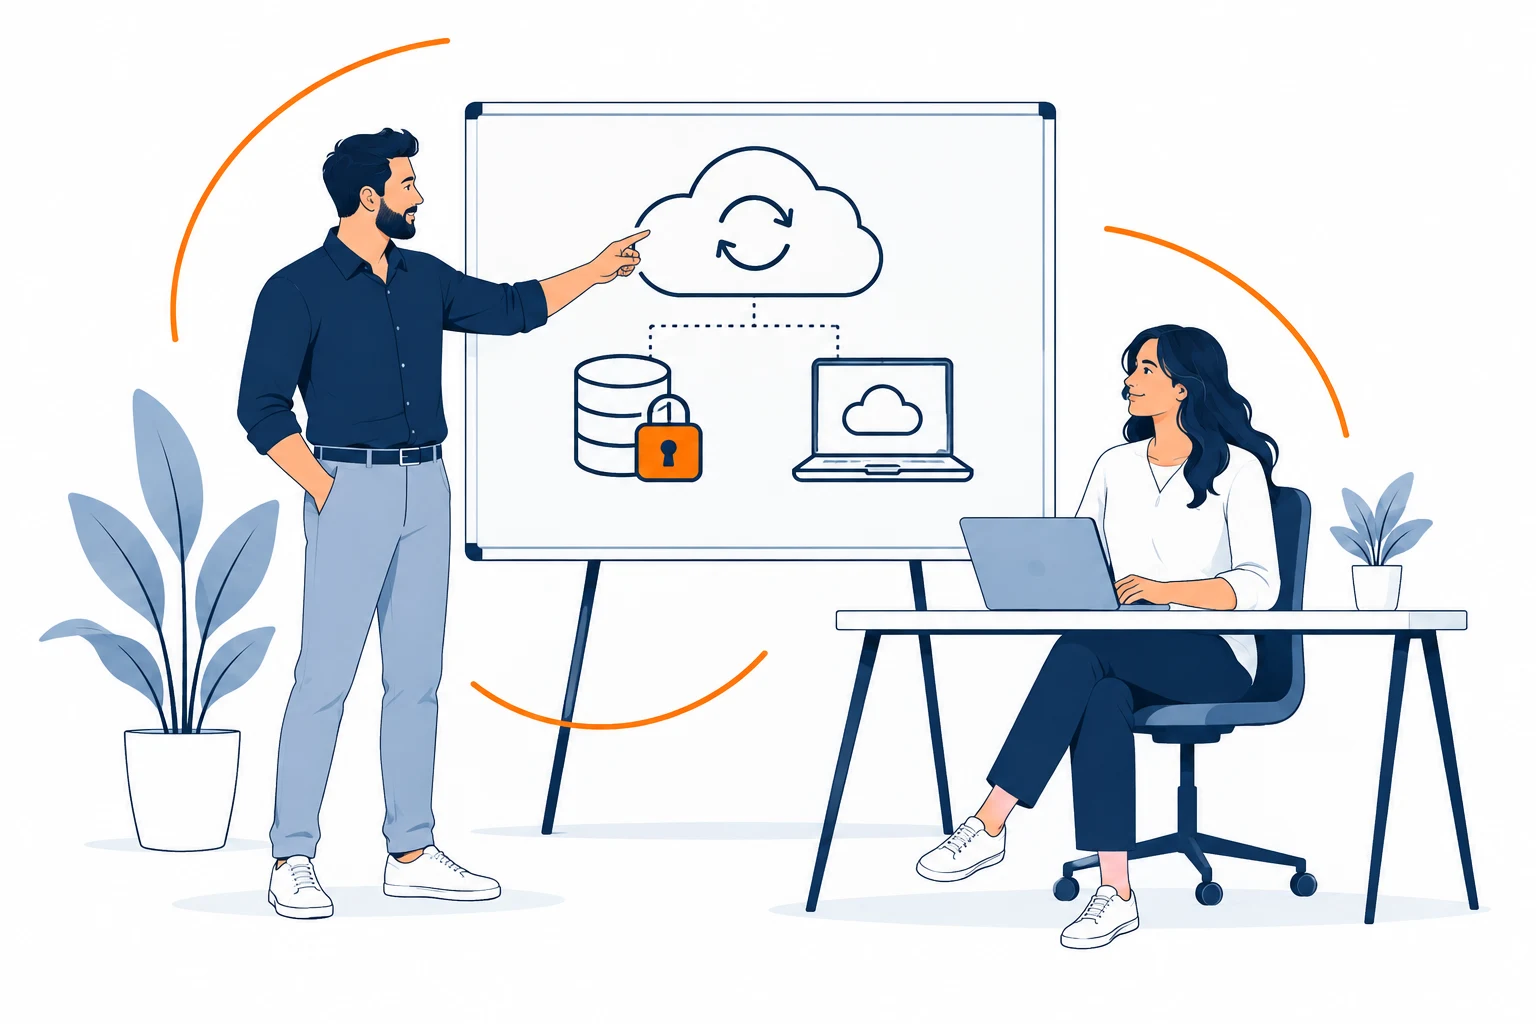
Immutability היא שמירה על מידע ללא שינוי. עקרון WORM מאפשר לכתוב עותק פעם אחת ולקרוא אותו שוב ושוב — בלי לשנות את הגרסה המוגנת בזמן הנעילה.
מגדירים את ההגנה בפועל. בוחרים מצב נעילה ומשך הגנה, ומוודאים שהמדיניות חלה על גרסאות הגיבוי הנדרשות.
שנו את היום, בחרו מצב נעילה ובדקו את התוצאה. אפשר לנסות גם שחזור — העותק המוגן נשאר במקומו.
העותק נוצר ביום 0 וננעל ל־30 ימים.
שינוי הגדרה מאפס את עותק ההדגמה.
ההדמיה בוחנת מחיקה של גרסה מסוימת לפי עקרונות S3, בהנחה שיש הרשאות קריאה ומחיקה. סיום הנעילה אינו מוחק את העותק אוטומטית. לעקרונות הנעילה ↗
כדאי לחשוב על שתי שאלות: מי יכול לקרוא את המידע, ומי יכול למחוק אותו. לכל שאלה יש שכבת הגנה מתאימה.
משלבים הצפנה, נעילה והרשאות מדויקות כדי להגן גם על סודיות המידע וגם על העותק לשחזור.
שני תפקידים. מטרה משותפת.התוכן הופך לבלתי קריא ללא המפתח או הסיסמה המתאימים. יש לשמור גם עליהם, כדי שניתן יהיה לשחזר.
הגרסה המוגנת נשמרת מפני שינוי ומחיקה לפי תנאי הנעילה. עצם הנעילה אינה מצפינה את התוכן.
Default ו־GFS קובעים על אילו עותקים תחול הנעילה. אפשר להגן על הנתונים הנכתבים ליעד, על עותקים מלאים נבחרים, או לשלב בין שתי האפשרויות.
מגדירים תקופת נעילה ביעד האחסון ומתאימים את הגדרות הגיבוי. בזרימת הגיבוי המתאימה, הנתונים החדשים שנכתבים ליעד מקבלים הגנה כברירת מחדל, גם ללא בחירת עותקי GFS.
Default מוגדר ברמת האחסון והיעד; GFS חל על מערכי גיבוי מלאים שנבחרו במדיניות השמירה בתוכנית, בפורמט הגיבוי הנתמך. בשילוב ביניהם, מתאימים את הנעילה הבסיסית ואת תקופות העותקים לטווח ארוך. חשוב לבדוק את ההגדרה האפקטיבית על הגרסאות שנכתבו בפועל. בגיבוי Microsoft 365 ו־Google Workspace נדרשת גם מדיניות שמירה משויכת למשתמש או לדומיין.
Governance מאפשר חריגה בהרשאה מיוחדת. Compliance אוכף נעילה מחמירה. בוחרים לפי הצורך התפעולי ומדיניות הארגון.
| מה בודקים? | Governanceהגנה עם אפשרות חריגה מורשית | Complianceנעילה מחמירה לתקופה שנקבעה |
|---|---|---|
| מחיקת הגרסה בזמן הנעילה | חסומה למשתמש ללא הרשאת עקיפה. | חסומה, גם למנהל החשבון ול־root. |
| עקיפה לפני תום התקופה | אפשרית עם הרשאה מיוחדת ובקשת עקיפה מפורשת. | אין עקיפה רגילה באמצעות הרשאות משתמש. |
| קיצור תקופת הנעילה | אפשרי רק בתנאי העקיפה המתאימים. | אי אפשר לקצר או להסיר נעילה תקפה. אפשר להאריך אותה. |
| קריאה ושחזור | אפשריים למשתמש מורשה. | אפשריים למשתמש מורשה. |
| למי מתאים? | לארגון שזקוק להגנה ולגמישות ניהולית מבוקרת. | לארגון שזקוק לאכיפה מחמירה של תקופת השמירה. |
ההשוואה עוסקת בהגנת גרסת האובייקט במסגרת חשבון אחסון פעיל. נעילה אינה שומרת על מפתחות ההצפנה או מחליפה תוכנית התאוששות. בחירת Compliance אינה אישור לעמידה בתקן; יש להתאים את השירות לדרישה הרלוונטית.
הרשאות עקיפה ושיקולי ניהול — תיעוד AWS ↗התיעוד כולל תמיכה ביעדי האחסון הבאים. לפני ההפעלה בודקים את סוג הגיבוי, גרסת התוכנה, הרשאות החשבון ויכולות היעד.
אחסון תואם S3: ההתאמה תלויה במימוש Object Lock ובהרשאות. בודקים תאימות בפועל לפני שמגדירים תוכנית גיבוי.
Microsoft Azure ו־Google Cloud: נעילת השמירה מוגדרת בצד האחסון; הגדרות שלא נשלפות אוטומטית דורשות התאמה ידנית במערכת הגיבוי.
כמה פרטים שעוזרים לבחור נכון ולדעת למה לצפות.
כדאי לדעת מראשכן. נעילת Object Lock מגבילה שינוי ומחיקה של הגרסה המוגנת, ואינה מונעת קריאה ושחזור מורשים. עדיין נדרשים הרשאות, מפתחות הצפנה תקינים ושרשרת גיבוי שניתנת לשחזור.
לא. צריך להפעיל ולתאם את ההגדרות באחסון ובמערכת הגיבוי. Default נועד להגנה על נתונים חדשים הנכתבים ליעד מתאים; GFS מגן על העותקים המלאים שנבחרו במדיניות. מאמתים שהגרסאות הרלוונטיות אכן קיבלו נעילה.
העותק אינו נמחק רק משום שהנעילה הסתיימה. בהיעדר Legal Hold או הגנה אחרת, הוא עשוי להיות זכאי למחיקה בהתאם להרשאות ולמדיניות השמירה או מחזור החיים שהוגדרו.
לא. היא מגנה מפני שינוי או מחיקה של גרסה שננעלה; היא אינה סורקת את התוכן ואינה מתקנת מידע שכבר נפגע לפני הגיבוי. משלבים אותה עם הגנת סייבר, עותקים נוספים ובדיקות שחזור.
זה תלוי בספק ובדרך החיבור למוצר. למשל, AWS מאפשר הפעלת Object Lock גם ב־bucket קיים, אך הגדרת ברירת מחדל אינה נועלת אוטומטית את הגרסאות שכבר נמצאות בו. בודקים בנפרד את תמיכת מערכת הגיבוי, הגרסאות הקיימות ודרישות ההגדרה.
מתחילים מהצורך העסקי: כמה זמן לאחור צריך לשחזר, אילו נקודות שומרים לטווח ארוך ומה נפח המידע. עותקים נעולים ממשיכים לתפוס אחסון, ולכן מתכננים יחד את הגיבוי, מדיניות השמירה ותקופות הנעילה.
ספרו לנו מה אתם מגבים ולכמה זמן אתם צריכים לשמור את המידע. נבחן יחד איך לשלב נעילת גיבויים בסביבה שלכם.
המידע שלכם. שווה לשמור עליו.